Ajanlar ve skill'ler
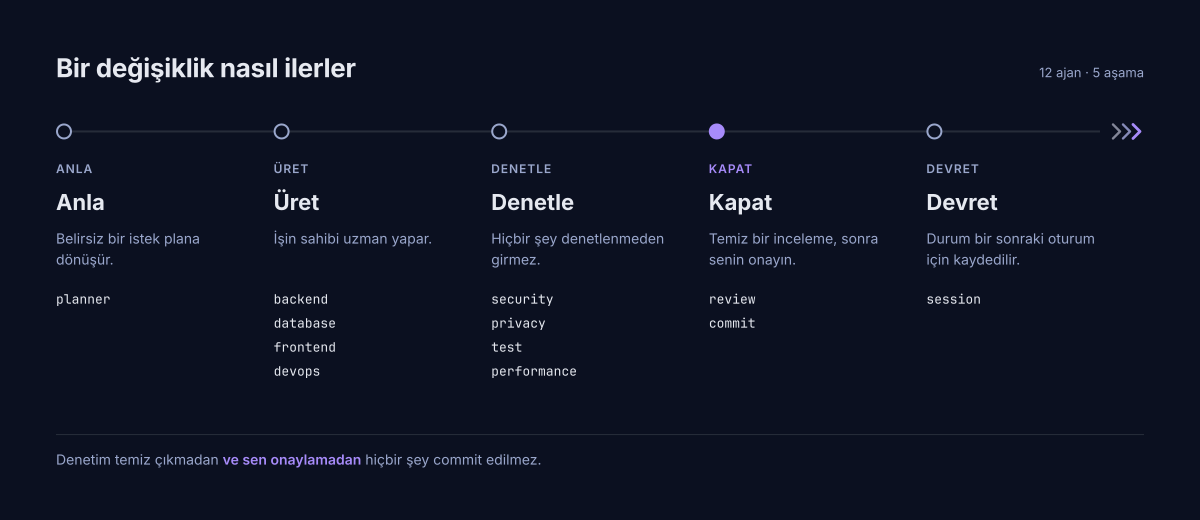
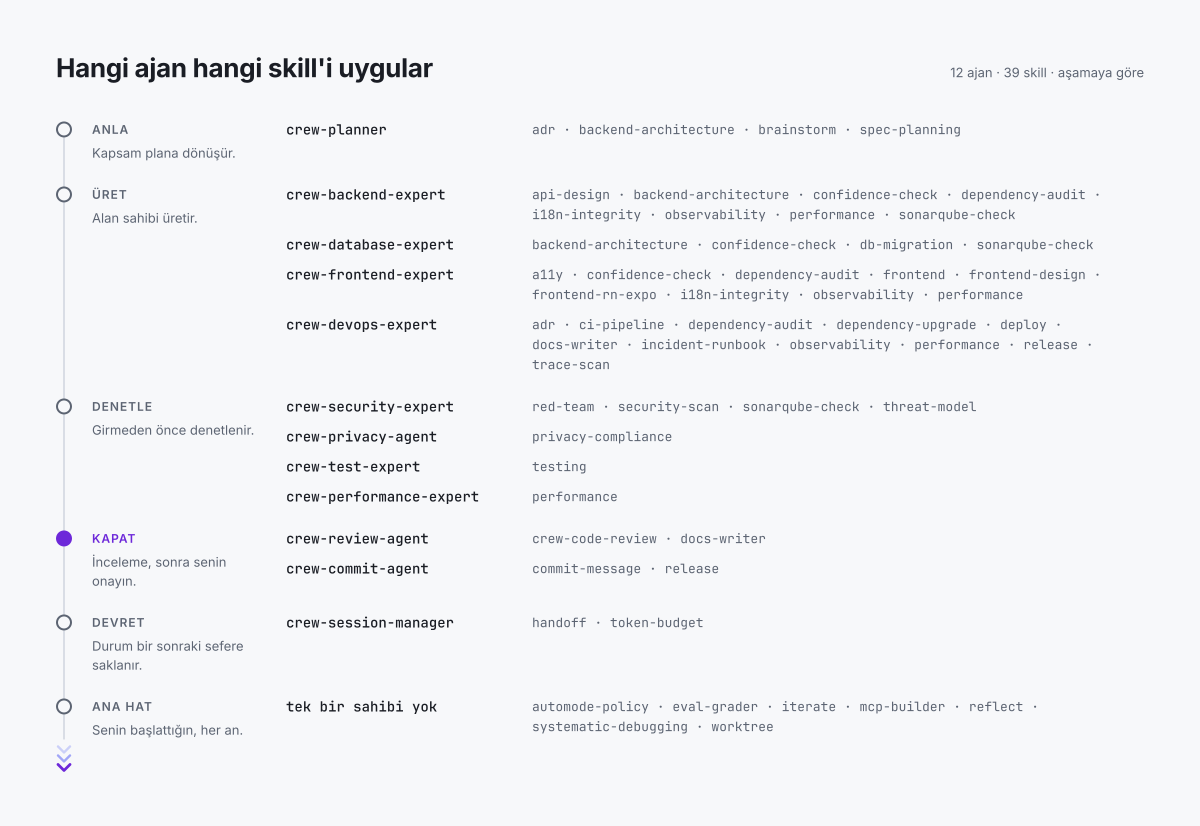
Beş aşamaya yayılmış 12 uzman ajan var. Kalite, hiçbir şey commit edilmeden önce basamak basamak yükseliyor.
| Ajan | Aşama | Ne zaman devreye girer |
|---|---|---|
crew-planner |
Anla | kapsam belirsizse |
crew-backend-expert |
Üret | sunucu / API / iş mantığı |
crew-database-expert |
Üret | şema, migration, indeks, önbellek |
crew-frontend-expert |
Üret | arayüz, bileşen, istemci işi |
crew-devops-expert |
Üret | dağıtım, CI hattı, olay müdahalesi |
crew-security-expert |
Denetle | auth / IDOR / injection / sır · güvenlik kritikse zorunlu |
crew-privacy-agent |
Denetle | kişisel veri: KVKK/GDPR ve projenin beyan ettiği diğer rejimler |
crew-test-expert |
Denetle | test, kapsam, regresyon |
crew-performance-expert |
Denetle | sıcak yol, sorgu/döngü, render, payload |
crew-review-agent |
Kapat | commit öncesi kod sağlığı incelemesi |
crew-commit-agent |
Kapat | commit’i önerir, onayı bekler |
crew-session-manager |
Devret | bağlam dolduğunda / aşama bittiğinde |
Modeller sabitlenmiyor. Her ajan, oturum için seçtiğiniz modelde koşuyor; böylece bir değişikliği onaylayan inceleme, o değişikliği yazandan hiçbir zaman zayıf olmuyor. İki istisna var: crew-security-expert fazladan titizliği effort: high ile alıyor, crew-commit-agent ise haiku kullanıyor, çünkü staged bir diff’i Conventional Commit’e çevirmek mekanik bir iş. Projeniz başka bir şey istiyorsa ajanın frontmatter’ından değiştirebilirsiniz.
39 skill’in tamamı
Bölüm başlığı “39 skill’in tamamı”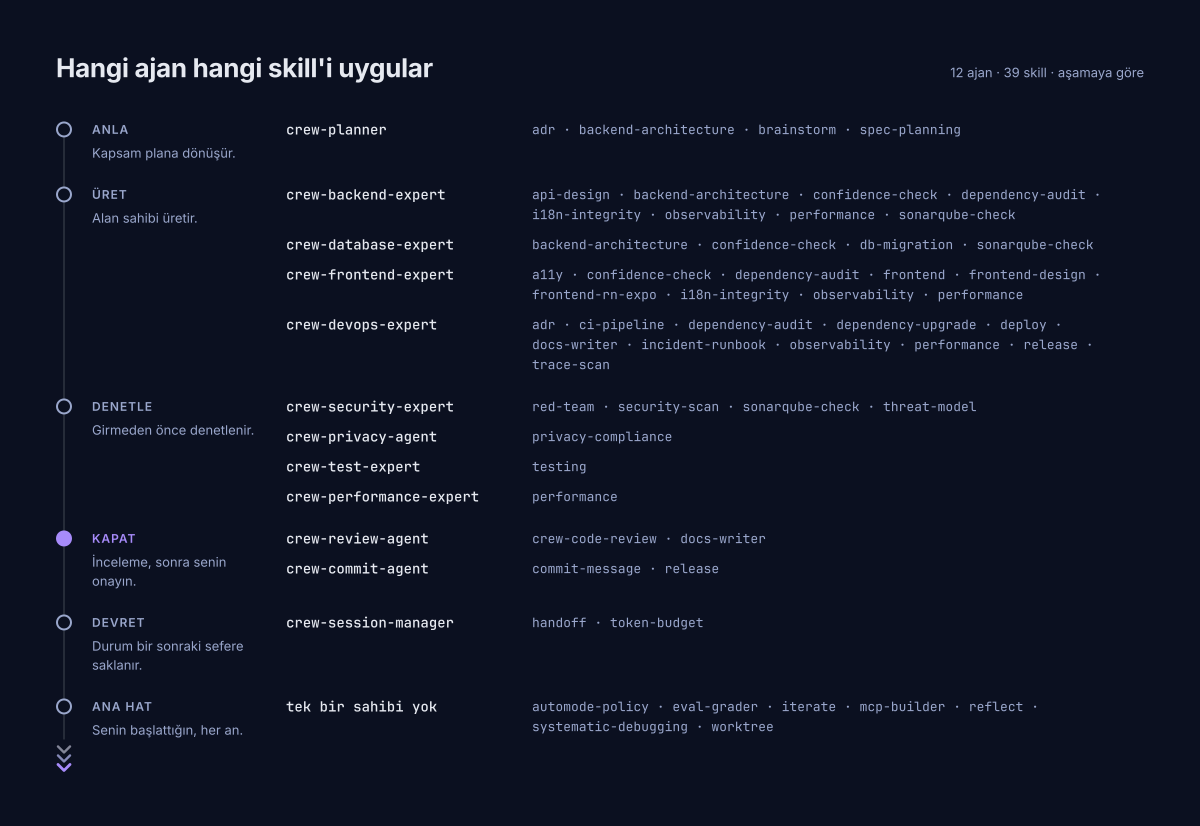
Aşağıdaki katalog, site derlenirken her skill’in kendi dosyasından üretilir; elle düzenlemeyin.
| Skill | Ne yapar |
|---|---|
a11y |
Frontend erişilebilirlik denetimi (WCAG): anlamsal HTML, klavye erişimi, odak yönetimi, kontrast, ARIA, ekran okuyucular. |
adr |
Mimari Karar Kaydı: bağlam-karar-sonuç; geri dönüşü pahalı kararlar için. |
api-design |
API sözleşme tasarımı: kaynak adlandırma, hata modeli, sürümleme, sayfalama, geriye dönük uyumluluk, OpenAPI. |
automode-policy |
Auto mod sınıflandırıcısının yapılandırmasını denetler: Crewforth’un kuralları orada mı ve asıl sessiz arıza yaşanıyor mu, yani özel bir autoMode bloğu yerleşik engelleme kurallarını uyarısızca siliyor mu. Kapı değil, rapordur; ölçüldü ve özel kurallar uygulanmıyor (2026-08-24). |
backend-architecture |
Backend yığınını ve mimari desenini seçer, kaydeder ve uygular. |
brainstorm |
Planlamadan ÖNCE ıraksak keşif: bulanık isteği 2-4 kapsamlı seçenek + adlandırılmış bilinmezlere çevir, bir yön seç, spec-planning’e devret. |
ci-pipeline |
CI hattı disiplini: lint→build→test→kalite→güvenlik, hızlı-başarısızlık, deterministik derleme, secret yönetimi, PR kapıları. |
commit-message |
Conventional Commits: staged diff’i okur, type(scope): özet önerir; gerektiğinde gövde/footer ekler. |
confidence-check |
Uygulamaya BAŞLAMADAN önce hazırlık kapısı: bu iş zaten var mı, mimariye uyuyor mu, dış API iddiası doğrulandı mı, çalışan bir referans var mı, kök neden biliniyor mu. Herhangi bir “hayır” durdurur. |
crew-code-review |
Kod inceleme disiplini: önem sırasına dizili, gerekçeli geri bildirim: değişiklik sistemin genel kod sağlığını iyileştiriyor mu. |
db-migration |
Şema göçlerini güvenle uygula: aracı sapta, değişikliği riske göre sınıfla, yıkıcı olanları onaya bağla, prod’da yedekle, önizle-uygula-doğrula, hatada geri al. |
dependency-audit |
Bağımlılık denetimi: bilinen CVE’ler, lisans uyumu, terk edilmiş/eski paketler, lockfile bütünlüğü ve her yeni bağımlılık için gerekçe. |
dependency-upgrade |
Bağımlılıkları build’i kırmadan güncele taşı: neyin açığı var, neyi deprecated, neyi geride belirle; her hedef sürümü riske göre sınıfla (patch/minor/major), güvenli olanı uygula, doğrula, kırmızıda geri al. |
deploy |
Bir build’i geri alınabilir şekilde canlıya almak; ister kendi yönettiğiniz sunucuda ister sizi yöneten bir platformda: önce topolojiyi seç, önceki sürümü erişilebilir tut, sağlık kapısından geçir, yeniden derlemeden geri al. |
docs-writer |
Dokümantasyonu kodla eşzamanlı tutar: public API veya davranış değişince README, kullanım ve ilgili dokümanlar. |
eval-grader |
Çıktı kalitesini ölç, sezgiye bırakma: bir üretken görevi iki katmanlı grader ile puanla (ucuz deterministik kod metrikleri + boyut-boyut LLM-yargıç), sabit görev kümesine karşı, sabitlenmiş baz çizgisine göre işaretli deltalarla. Doğruluğun yanında maliyeti de puanlar (pass-slow). |
frontend |
Yığından bağımsız frontend disiplini (web · mobil · masaüstü): bileşen yapısı, state, veri çekme, loading/empty/error durumları, i18n, erişilebilirlik, performans. |
frontend-design |
Arayüzler için görsel ve UX tasarım kalitesi: hiyerarşi, boşluk ritmi, tipografik ölçek, ölçülü renk sistemi, düzen ve cilalı durumlar. Mimari ve a11y üstündeki zevk katmanı. |
frontend-rn-expo |
OPSİYONEL, yığına özel: React Native + Expo (prebuild). |
handoff |
Oturum devri: bağlam dolunca, bir faz kapanınca veya konu değişince docs/SESSION_STATE.md’ye eyleme dönük devir yaz, sonra /clear öner. |
i18n-integrity |
Çeviri bütünlüğü: her anahtar her dilde mevcut, hardcoded metin yok, tutarlı yer tutucular ve çoğullar. |
incident-runbook |
Prod olay müdahalesi: teşhis → hafiflet → çöz, ardından suçlamasız postmortem ve tekrarlanabilir runbook. |
iterate |
Bitene-kadar-iyileştir döngüsü: testler yeşil + inceleme temiz + ertelenen yok olana dek tekrarla; sınırlı. |
mcp-builder |
Model Context Protocol (MCP) sunucusu kur: araç şemaları tasarla, taşıma seç, hataları yönet ve test et. Bir API/veritabanı/servisi Claude ve diğer istemcilere aç. |
observability |
Yığından bağımsız gözlemlenebilirlik: yapılandırılmış loglar, korelasyon id’leri, metrikler ve trace’ler; loglarda PII/secret yok. |
performance |
Yığından bağımsız performans: önce ölç, darboğazı bul, sonra optimize et. |
privacy-compliance |
KVKK/GDPR denetim yöntemi: veri envanteri, amaç/hukuki sebep/saklama, veri minimizasyonu, açık rıza, şeffaflık, ilgili kişi hakları, yurt dışına aktarım. Hangi rejimlerin geçerli olduğunu proje .claude/regulations.conf ile bildirir; kaynağı verilmemiş rejim hakkında hüküm verilmez, kişisel veri dışı (BDDK/PCI-DSS gibi) rejimler kapsam dışı olduğunu açıkça söyler. |
red-team |
LLM/agent savunmalarına saldırgan gözüyle test: talimat ele geçirme, veri sızdırma ve güvenilmez içerikle araç istismarı; savunmanın gerçekten tutup tutmadığını doğrular. |
reflect |
Önemli işten sonra retrospektif öz-denetim: doğrulanmamış varsayımlar, atlanan maddeler, doğru-yaklaşım-mı. Kod değil, bulgular. |
release |
Sürümleme ve CHANGELOG: Conventional Commits’ten türetilen SemVer, Keep a Changelog biçimi, etiketleme, ön-sürüm kapıları. |
security-scan |
Yığından bağımsız güvenlik denetimi: saldırı yüzeyini haritala, güvenilmez girdiyi tehlikeli çağrılara kadar izle, bağımlılık ve yapılandırma açıklarını çıkar. |
sonarqube-check |
SonarQube kalite kapısı (dilden bağımsız, yerel-öncelikli): 0 Bug/Zafiyet/Hotspot/Code Smell, 0 derleme uyarısı. Analyzer yoksa dile göre yerel/sunucusuz kurulup çalıştırılır. |
spec-planning |
Spec-öncelikli planlama: görev ayrıştırma, ölçülebilir kabul kriterleri, bağımlılık sırası, risk önceliği. |
systematic-debugging |
Bir hatayı düzeltmeden önce kök nedeni bul: yeniden üret, izole et, hipotez kurup test et, nedeni doğrula, sonra düzelt ve doğrula. Tahmine dayalı yamayı durdurur. |
testing |
Testin nasıl’ı: piramit, AAA, izolasyon, risk kapsamı, determinizm. |
threat-model |
Güvenlik denetimini taramadan ÖNCE kapsamla (false-positive kesici): varlıklar, giriş noktaları, güven sınırları ve 5-8 alana özgü saldırı sınıfını parse edilebilir THREAT_MODEL.md’ye çıkar. Tehdit patch’i aşar; zafiyet yalnızca kanıttır. security-scan’i besler. |
token-budget |
Bağlam/token disiplini: subagent izolasyonu, çıktı = özet, dosyaya-taşı, delege eşiği, yalın skill’ler. |
trace-scan |
İz taraması (§4.1/§4.2): commit’ten önce staged değişiklikleri ve mesajı AI izlerine (co-author trailer, footer, robot emoji, araç adları) ve vendor şablon adlarına karşı tarar. |
worktree |
Riskli ya da paralel dosya-değiştiren işi bir git worktree’de izole et; ana ağacın commit’lenmemiş değişiklikleri asla ezilmez. Fan-out agent’lar, tek-kullanımlık deneyler için. |